Por: Edison Narváez
Publicado: Septiembre 2026
Área: Ciberseguridad · Sistemas Distribuidos · Computación Confiable · Comercio Electrónico
Resumen
El intercambio de información digital entre organizaciones o personas que no mantienen una confianza plena plantea un problema importante: cómo asegurar que ninguna parte obtenga una ventaja injusta y, al mismo tiempo, proteger los datos confidenciales. El artículo “Implementation and Analysis of a Synchronisation Protocol for Fair Exchange with Strong Fairness and Privacy” presenta la implementación y el análisis de un protocolo de sincronización para el intercambio justo de activos digitales. La propuesta utiliza un tercero de confianza dividido, formado por dos entornos de ejecución confiables (TEEs), uno asociado a cada participante, y un tablero público de anuncios que se emplea únicamente para sincronizar el resultado. Los autores modelan el protocolo mediante máquinas de estados finitos y utilizan Promela y el verificador SPIN para analizar sus comportamientos. El trabajo informa resultados compatibles con dos desenlaces válidos —intercambio exitoso o cancelado— y estudia propiedades como la justicia fuerte, la cancelación oportuna y la privacidad. La contribución se centra en la sincronización del protocolo; no debe interpretarse como una certificación integral de seguridad de todos los componentes de una solución productiva.
Palabras clave: intercambio justo, privacidad digital, sistemas distribuidos, entornos de ejecución confiables, sincronización, SPIN, verificación formal.
1. Introducción
Las transacciones digitales permiten intercambiar documentos, archivos, credenciales y otros activos entre usuarios y organizaciones. Sin embargo, cuando las partes no confían completamente entre sí, existe el riesgo de que una reciba el recurso de la otra sin cumplir con su propia parte del acuerdo. Este problema se conoce como intercambio injusto.
Los protocolos de intercambio justo buscan que el resultado sea equivalente para todos los participantes: o la operación se completa para ambas partes o se cancela sin que una obtenga una ventaja indebida. El reto aumenta cuando también se necesita proteger la privacidad, ya que los intermediarios centralizados tradicionales pueden acceder a información sensible y convertirse en puntos únicos de fallo.
El estudio analizado aborda este reto mediante la implementación y verificación de la parte de sincronización del protocolo FEWD (Fair Exchange Without Disputes), con el propósito de examinar si los participantes pueden alcanzar un resultado consistente sin depender de un intermediario central que conozca los contenidos intercambiados.
2. ¿Qué significa realizar un intercambio justo?
Un protocolo de intercambio justo coordina a dos participantes que desean intercambiar sus respectivos elementos digitales. La propiedad de justicia fuerte implica que, al terminar el proceso, ambos obtienen el elemento acordado o ninguno recibe el elemento de la otra parte. Así se evita que una persona conserve ambos recursos mientras la otra se queda sin el suyo.
El artículo también considera la privacidad y la posibilidad de cancelar. La privacidad busca que la información sensible permanezca protegida. La cancelación oportuna permite que un participante termine el procedimiento cuando decide no continuar o cuando la otra parte deja de responder, sin depender de una espera indefinida.
3. Arquitectura propuesta: confianza distribuida
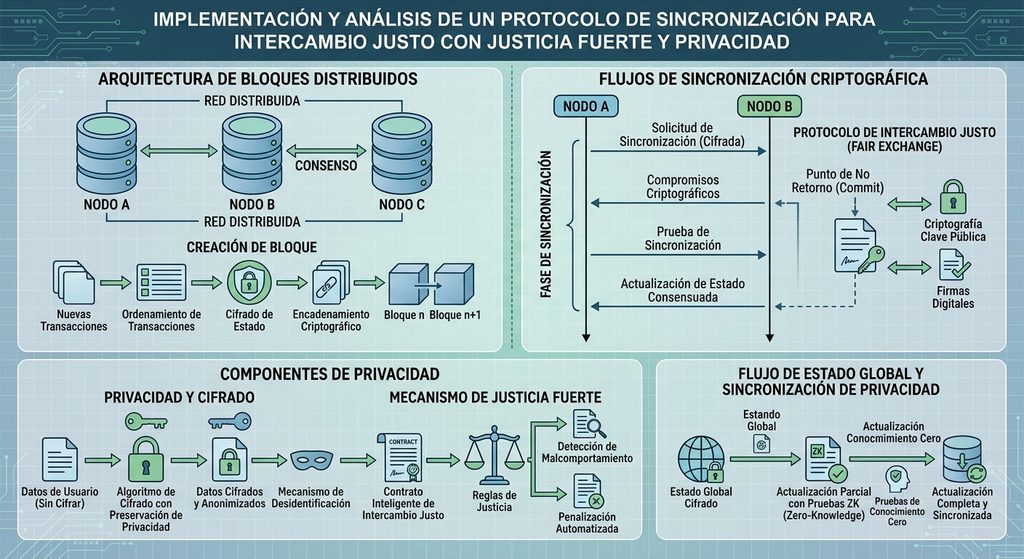
En lugar de concentrar todas las funciones en un único tercero de confianza, la arquitectura descrita distribuye responsabilidades entre tres componentes:
Dos entornos de ejecución confiables (TEEs o attestables): uno asociado a cada participante. Están concebidos para aislar datos y operaciones sensibles y, mediante mecanismos de atestación, aportar evidencia sobre el entorno en el que se ejecuta el código.
Un Public Bulletin Board (PBB): un registro públicamente accesible que recibe, almacena y devuelve tokens en el orden en que fueron publicados. Su función es sincronizar las decisiones, no almacenar los documentos confidenciales.
Las aplicaciones de los participantes: permiten iniciar el intercambio y gestionar los elementos digitales, mientras que las operaciones sensibles se coordinan con los entornos confiables.
La idea principal es que el tablero público solo exponga tokens de control —por ejemplo, los que indican intención de continuar o cancelar— y no el contenido de los elementos que se intercambian. De esta manera, el mecanismo de sincronización puede determinar un resultado sin necesitar conocer directamente los datos privados.
4. Las cuatro operaciones del intercambio
Deposit (depósito): cada participante deposita una versión protegida de su elemento en el entorno confiable correspondiente, donde permanece bloqueada mientras se decide el resultado.
Verify (verificación): los componentes verifican que el elemento recibido cumpla las condiciones acordadas. Si el elemento no satisface lo esperado, el participante puede abandonar o cancelar el procedimiento.
Synchronise (sincronización): cada lado publica un token que expresa su decisión y consulta el registro compartido. La combinación de tokens permite conocer si ambas partes desean continuar o si se ha solicitado la cancelación.
Release/restore (liberación o restauración): si el protocolo concluye con éxito, los elementos se liberan a sus nuevos propietarios. En el escenario FEWD descrito, cuando se cancela, los elementos permanecen bloqueados en los entornos confiables y no se ejecuta una restauración.
5. Modelado y verificación con SPIN
Para estudiar el comportamiento del protocolo, los autores representaron las acciones de los participantes mediante máquinas de estados finitos (FSM). Luego tradujeron el modelo a Promela y utilizaron SPIN, una herramienta de verificación formal, junto con fórmulas de lógica temporal lineal (LTL) para explorar secuencias posibles de ejecución.
Según el artículo, la verificación del modelo no encontró bloqueos (deadlocks) ni ciclos infinitos en los escenarios analizados, y las ejecuciones convergieron hacia estados finales válidos: éxito o cancelación. Las trazas generadas por SPIN se examinaron para comprobar que ambos participantes llegaran a resultados compatibles y que fuera posible cancelar cuando la contraparte no continuara.
Es importante distinguir el alcance de estos resultados: SPIN analiza el modelo formal especificado y las propiedades representadas en él. Esto fortalece la confianza en el diseño, pero no equivale por sí solo a demostrar que cualquier despliegue real estará libre de vulnerabilidades. El artículo implementa y evalúa específicamente el protocolo de sincronización, no todas las operaciones sensibles del sistema completo.
6. Posibles aplicaciones
Intercambio de datos sanitarios
Dos hospitales podrían necesitar intercambiar conjuntos de datos clínicos para colaborar ante una emergencia. Un mecanismo de intercambio justo ayudaría a coordinar la entrega de información de ambas instituciones sin publicar los archivos sensibles en el registro utilizado para sincronizar la operación.
Cadenas de suministro digitales
Una empresa y un proveedor pueden necesitar intercambiar planos, especificaciones o documentos contractuales confidenciales. El protocolo ofrece un enfoque para coordinar la liberación de esos activos según las decisiones de ambas partes, reduciendo la dependencia de un mediador centralizado.
Contratos y activos digitales
La misma idea podría estudiarse para transferencias de documentos, evidencias electrónicas u otros recursos digitales en los que sea importante evitar la entrega unilateral. Su aplicación real requeriría adaptar el diseño a los requisitos legales, técnicos y operativos de cada contexto.
7. Aportes y limitaciones
El aporte principal del trabajo es conectar una especificación de protocolo con una implementación y una evaluación sistemática de sus secuencias de sincronización. La arquitectura dividida también propone una alternativa a la concentración de información en un único tercero de confianza.
No obstante, los resultados dependen de los supuestos del modelo, del comportamiento de los entornos confiables y de la correcta implementación de los componentes. El propio alcance descrito se concentra en sincronización; por ello, no debe afirmarse que el artículo presenta una solución completa lista para producción ni que elimina todos los riesgos de ciberseguridad. Antes de una adopción real serían necesarias pruebas adicionales, integración de las operaciones restantes, análisis de amenazas y evaluación del entorno de despliegue.
8. Conclusión
El estudio muestra cómo la sincronización mediante tokens y un registro público puede apoyar un intercambio digital con resultados consistentes, mientras los datos sensibles permanecen separados del mecanismo de coordinación. El uso de entornos de ejecución confiables distribuidos y la verificación formal con SPIN constituyen elementos relevantes para investigar soluciones que combinen justicia y privacidad en sistemas distribuidos. La contribución debe entenderse dentro de su alcance: aporta modelado, implementación y análisis del protocolo de sincronización, y deja abierta la necesidad de evaluar el sistema completo bajo condiciones reales.
Referencia bibliográfica
Quixabeira, D., Teles-Borges, M., Roos-Frantz, F., Frantz, R. Z., & Sawicki, S. (2026). Implementation and Analysis of a Synchronisation Protocol for Fair Exchange with Strong Fairness and Privacy. iSys – Journal of Information Systems, 19, 1:1–1:32. https://doi.org/10.5753/isys.2026.6859